Az Anthropic szerint 90–99%-kal visszaszorították Claude tudásának kinyerését
A cég kínai fejlesztőket nevez meg, de a védelem hatásosságát egyelőre saját mérései támasztják alá, és a szigorítás szabályos ügyfeleket is érint.
▶ 30 MÁSODPERCBEN
- MI TÖRTÉNT
- Az Anthropic szerint új védelme 90–99%-kal csökkentette a Claude-ból jogosulatlan modellmásoláshoz kinyert gondolatmenet-adatok mennyiségét.
- MIÉRT FONTOS
- A védelem a cég szerint ipari méretű másolási kampányokat fékez, de szabályos felhasználókat is alkalmazkodásra kényszerít, és bizonyos blokkolt kérésekért is fizetni kell.
- MI JÖN MOST
- Az Anthropic más AI-fejlesztőket, felhőszolgáltatókat és modellfuttatási szolgáltatókat is hasonló védelemre és együttműködésre hív.

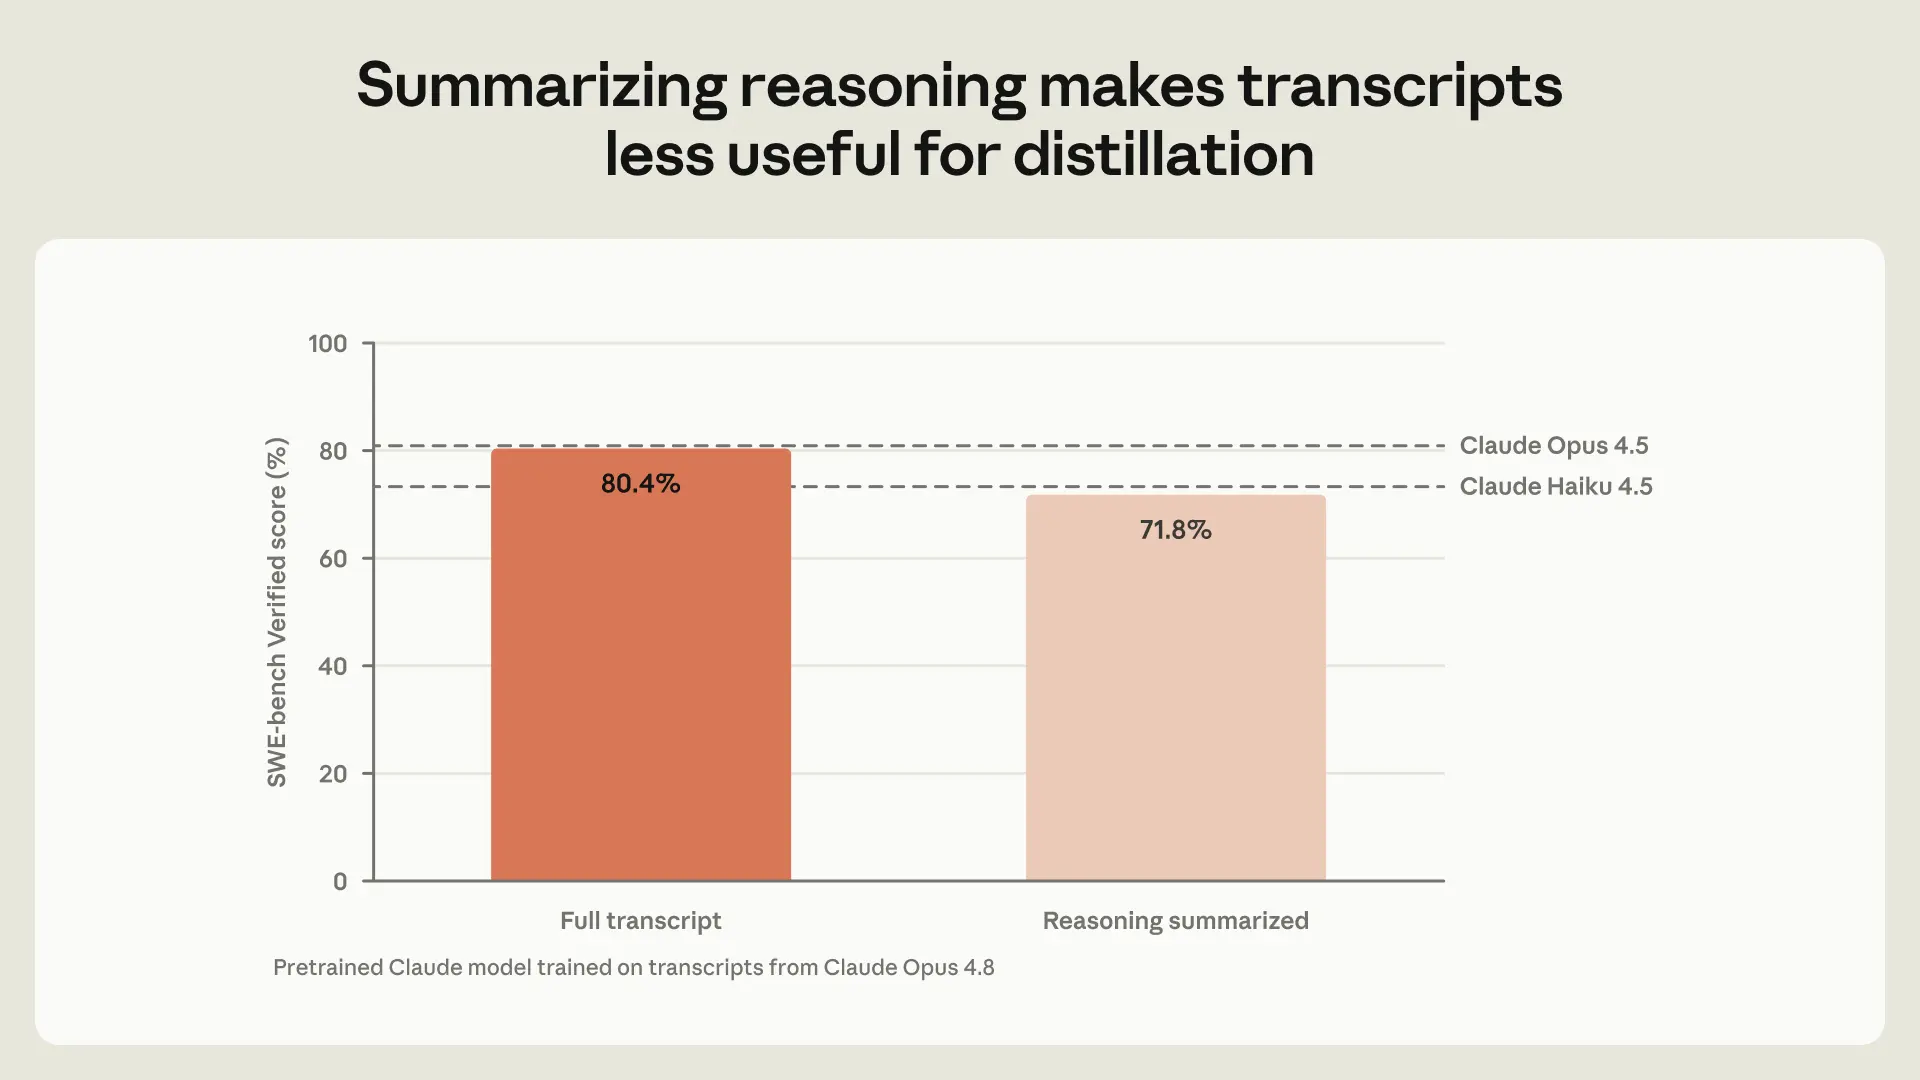
Tizedére–századára esett a Claude-ból kinyert gondolatmenet-tokenek mennyisége az új védelem bevezetése után – állítja az Anthropic október 12-i bejegyzésében. A tokenek a modell szövegfeldolgozási egységei; itt a válaszhoz vezető gondolatmenet másolható részét mérik velük. A 90–99%-os visszaesés korai, vállalati adatokon alapul: a Firstpost szerint az eredményt függetlenül még nem ellenőrizték.
Nem egy-egy másolt válaszról van szó
A desztillációs támadás célja egy modell képességeinek engedély nélküli átvitele egy másikba, ipari léptékű lekérdezésekkel. Az Anthropic szerint így a fejlesztési idő és költség töredékéért lehet lemásolni a vezető modellek tudását. A kampányokhoz hamis személyazonosságokat, lopott fizetési adatokat és több százezer csalárd fiókot összefogó közvetítőhálózatokat használtak; hozzáférést olyan régiókban is továbbértékesítettek, ahol Claude nem elérhető.
A cég 2026. februári jelentése egy több mint 20 000 fiókot egyszerre kezelő hálózatot írt le, szeptemberben pedig a rejtett gondolatmenet kinyerésének módszereit ismertette. Korábban összefoglalókkal korlátozta a hozzáférést, most az aktív kinyerési kísérleteket blokkolja. Kétlépcsős felismerőrendszere automatikus fióktiltást indít; már több tízezer fiókot letiltottak.
Zhipu és Moonshotot nevezi meg a cég
Az Anthropic szerint a Zhipu a GLM-5.3 fejlesztésekor vezető amerikai modellek kiberbiztonsági képességeit próbálta átvenni. Miután a védelem akadályozta a Claude Fable 5 elleni kísérleteket, egy régebbi Claude-ra és egy másik labor modelljére váltott. A Moonshot Kimi modelljeihez érkező kéréseket pedig állítólag titokban Claude-hoz továbbították, köztük egy konkrét személy kamerás megfigyelésének elemzésére irányuló kérést.
Az Anthropic az amerikai CAISSI értékelésére hivatkozva a GLM-5.3-at az eddig kiadott legerősebb kiberképességű nyílt súlyú modellnek nevezi. Ezeknek a modelleknek a súlyai, vagyis tanult paraméterei hozzáférhetők. Saját kutatása szerint a GLM-5.3 védelmei könnyen megkerülhetők, és a modell teljes támadási megoldásokat is hajlandó kidolgozni biztonsági hibák kihasználására.
A szigorításnak az ügyfelek is megérzik az árát
Az Anthropic jelentős bevételről és több billió tokennyi fizetős forgalomról mondott le a másolási kampányok kizárásával. Egyes szabályos ügyfeleknek is módosítaniuk kellett a Claude-hoz kapcsolódó rendszereiket. A megőrzött gondolatmenet védelme a 2026. augusztus 31-én vagy később létrehozott API-fiókokra vonatkozik; szeptember 24-től pedig bizonyos, még válaszadás előtt blokkolt kérésekért is díjat számítanak fel, többek között desztilláció esetén.
A beszámolók sem mindenben egyeznek
TECH-SZÓTÁR
- Desztilláció
- Egy modell tanítása egy másik modell válaszainak vagy működésének felhasználásával; önmagában nem jelent jogosulatlan másolást.
- API
- Programok közötti kapcsolódási felület, amelyen egy alkalmazás kéréseket küldhet a modellnek.
- SWE-bench Verified
- Szoftverhibák javítását vizsgáló teljesítményteszt.
» Követett téma: AI · régió: USA · kulcsszó: Claude, modellmásolás